操作ごとに、許可する範囲を明確に。
デモ用の開発チケットを使って、アクセスの設定から、別の担当者による変更操作の承認、同じ内容での再実行、結果の確認までをDurinで試します。
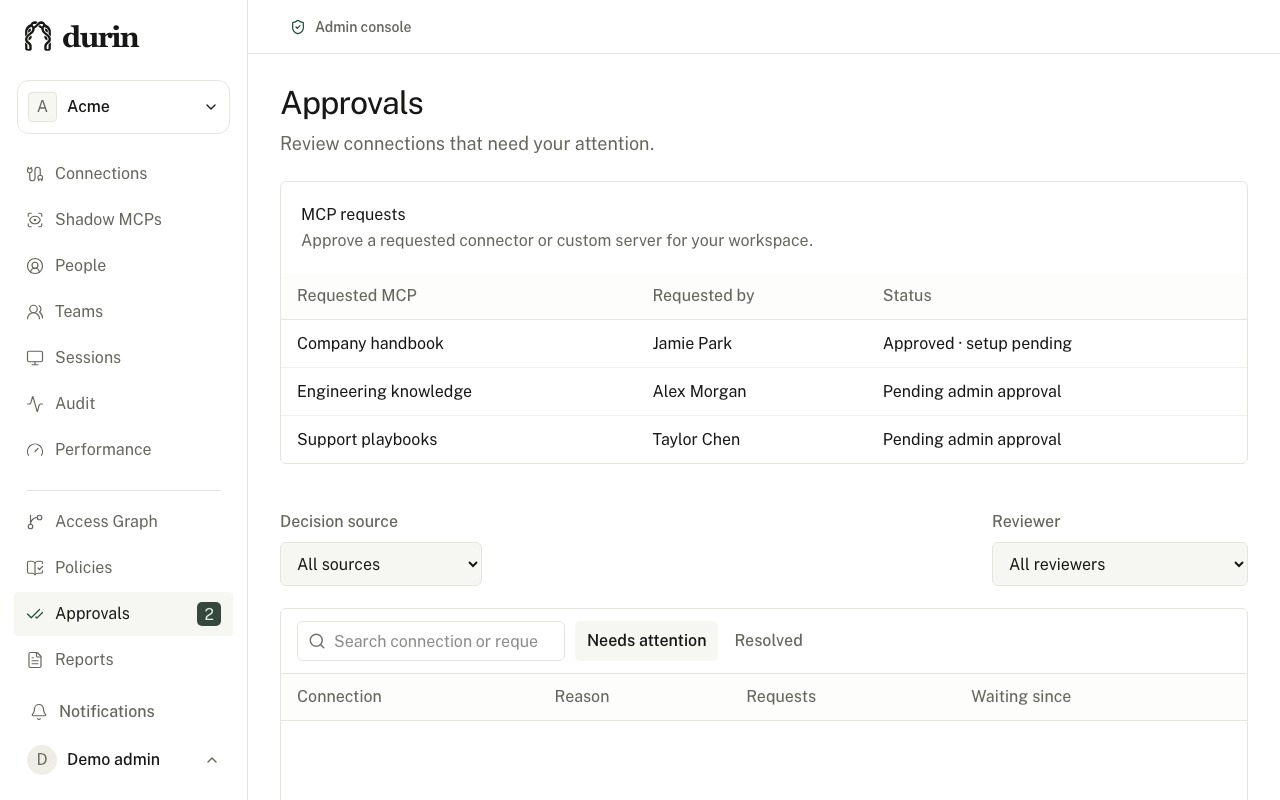
1 つのエンジニアリング チケットを製品に適用します。
この合成例では、従業員が承認されたエージェントにロードマップ チケットの作成を依頼します。管理者は独立した書き込み承認を有効にしました。スクリーンショットはデモ データを示しています。シミュレータはリクエストと決定を可視化します。
- 1
アイデンティティを確立する
組織の ID パスを通じて個人とクライアントを認証します。 Durin セッションでは、接続されたシステムにアクセス許可が付与されません。上流の同意と範囲限定の許可は分離されたままになります。
- 2
境界を定義する
接続、ツール、スキーマ、およびリソースを確認します。レビューされたリクエストはデフォルトで許可され、決定と実行結果が記録されます。管理者は、デフォルトの拒否を選択することも、別の承認者と正確な時間制限付きの書き込み許可を要求することもできます。
- 3
結果を帰属させる
呼び出しのディスパッチ時に、ポリシー結果 (許可、拒否、または承認が必要) を返し、続いて実行結果 (成功、失敗、または不確実) を返します。証拠は、開始元の ID と認証されたクライアントに関連付けられたままになります。
慎重な決定のために一時停止してください。
接続レビューは目に見えるチェックポイントの 1 つです。機密性の高いツールのアクションには、正確な独立した承認が別途必要になる場合があります。
コントロールを理解する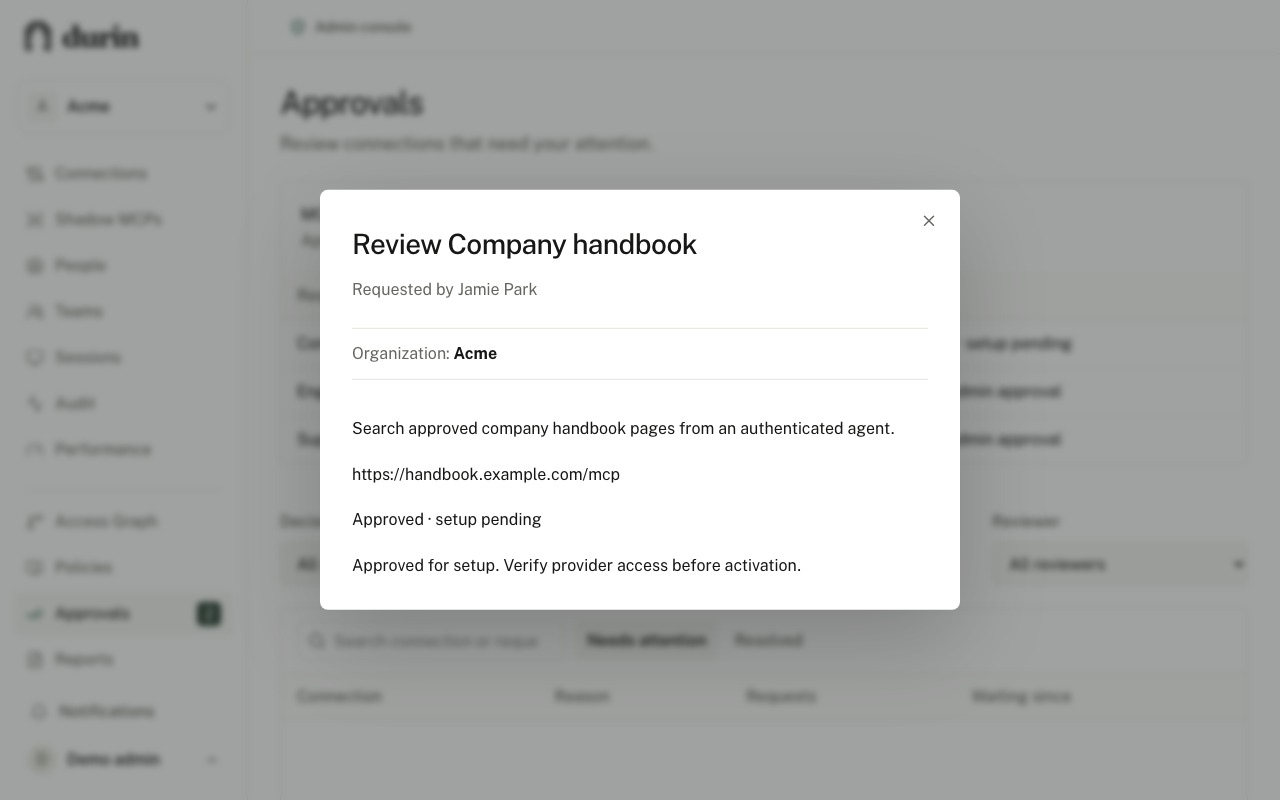
どこまで管理できるか、試して確認。
アカウントを作成して、利用者の確認からポリシー、承認、実行まで、リクエストを管理する仕組みを確認できます。
アカウントを作成