使用 Durin 集中 MCP 访问
了解 Durin 如何将 AI 客户端连接到批准的工具、检查访问、处理写入审批以及通过受管理的 MCP 路径记录决策。
决策摘要
Durin 是 AI 客户端和批准的工具连接之间的受管 MCP 路径。人们通过自己经过身份验证的端点进行连接; 工作区应用当前访问检查、策略、可选精确写入审批和审计。上游凭据和权限保持独立。这些控制涵盖通过 Durin 路由的请求,而客户端和模型保留在网关之外。
为什么要集中MCP 连接?
员工可以使用一个人工智能客户端进行编码,另一个进行研究。每个都可以连接到多个工具。随着这些连接的增加,IT 需要知道谁拥有它们、它们使用哪个凭据、它们暴露了哪些资源,以及当出现问题时在哪里可以找到证据。在每个客户身上重复这项工作会使变更更难以协调。
Durin 在客户端和批准的连接之间放置受管理的 MCP 路径。每个人保留一个单独的端点,而管理员则管理连接、访问策略、在工作区中撰写审核和证据。这是门户或网关模式背后的有用想法:跨工具连接的一致操作流程。它并不要求每个人共享一个人的 URL。

之前:每个客户端独立连接到上游系统。之后:客户端使用自己的 Durin 端点和一组通用的连接控件。虚线直接路径仍到达上游系统,但不穿过 Durin;它的所有者必须单独控制该路线。
打开全尺寸图: 单独的连接成为共享受控路由,仍可在其外部直接访问。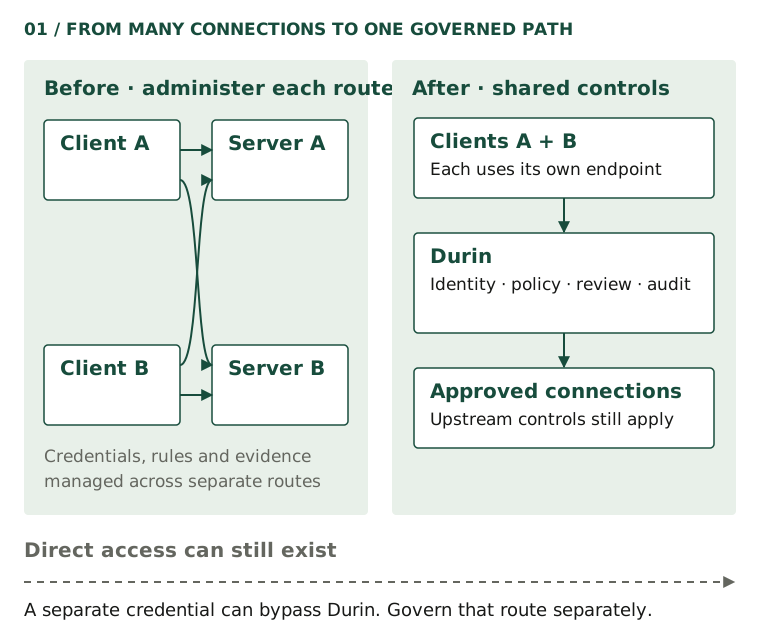
直接 MCP 服务器可能已经具有有效的身份验证、资源控制和审计。当您的团队需要跨多个客户端或系统一致地管理这些职责时,集中化非常有用。首先盘点您已有的控制权,然后确定应该共享的决策。
保留该清单上的直接路径。使用单独提供商凭据的用户仍可以访问 Durin 之外的同一系统。客户端配置、上游权限和任何网络控制仍然是部署的一部分。成功的受控调用证明路由有效;它并不能证明所有其他路线都已关闭。
架构如何组合在一起
AI客户端提出工具调用。 Durin 在个人 MCP 端点接收请求并对请求者进行身份验证。端点属于该帐户:知道其地址并不授权其他人使用它。浏览器登录和经过身份验证的 MCP 客户端是单独的步骤。

客户端及其模型仍位于 Durin 之外。个人端点选择一个身份绑定的入口点。在 Durin 内部,当前检查和策略在连接之前。远程 MCP 请求发送至上游 MCP 服务器;本机适配器调用提供者 API。决策和结果元数据形成审计轨迹。合成沙箱保留在 Durin 内,并且不与任何提供商联系。
打开全尺寸图: 个人入口和访问检查路由至远程 MCP 或本机 API 连接。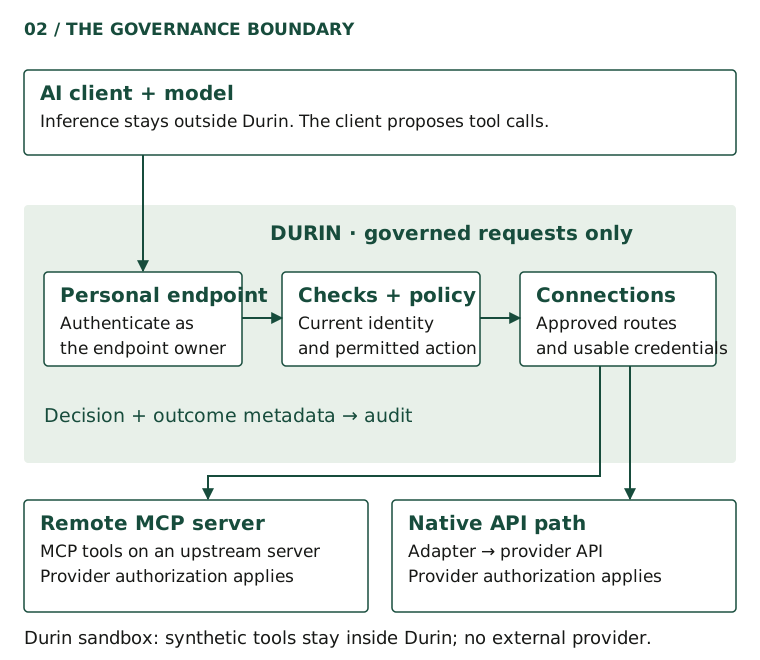
经批准的连接描述了工作区已提供的系统。访问权限仍然取决于请求者当前的成员资格和团队范围、连接的状态、所选的凭据、审查的工具、资源和检查。工具发现公开了可用的目录,但看到工具并不意味着永久授权可以调用它。
远程 MCP 连接与上游 MCP 服务器通信。本机连接器针对提供者 API 实现工具。这些是同一治理边界后面的不同执行路径。内置 Durin 沙箱提供合成文档和票据,无需联系外部提供商。在配置真实系统之前,使用它来学习控件。
您的模型继续在客户选择的环境中运行。 Durin 不托管或训练它。返回给客户端的工具结果可以到达该模型提供者,因此也将您组织的数据处理规则应用于客户端。上游授权对于所选提供商帐户可以访问的内容仍然具有权威性。
当智能体调用工具时会发生什么?
考虑无害的阅读:sandbox__read_document 与资源工程/手册。沙箱包含一本简短的综合手册,而不是公司文件。客户端提交工具名称和参数; Durin 评估该请求者现在是否可以进行此调用。

验证并检查访问权限,然后记录策略决策。拒绝停止通话。 审批需要暂停操作以进行独立审查和准确的请求者重试。只有当前允许的请求才会继续分派。尝试后,记录的结果是确认成功、确认失败或不确定;不确定性永远不会被视为成功。
打开全尺寸图: 工具调用在调度之前通过检查和策略决策并单独记录结果。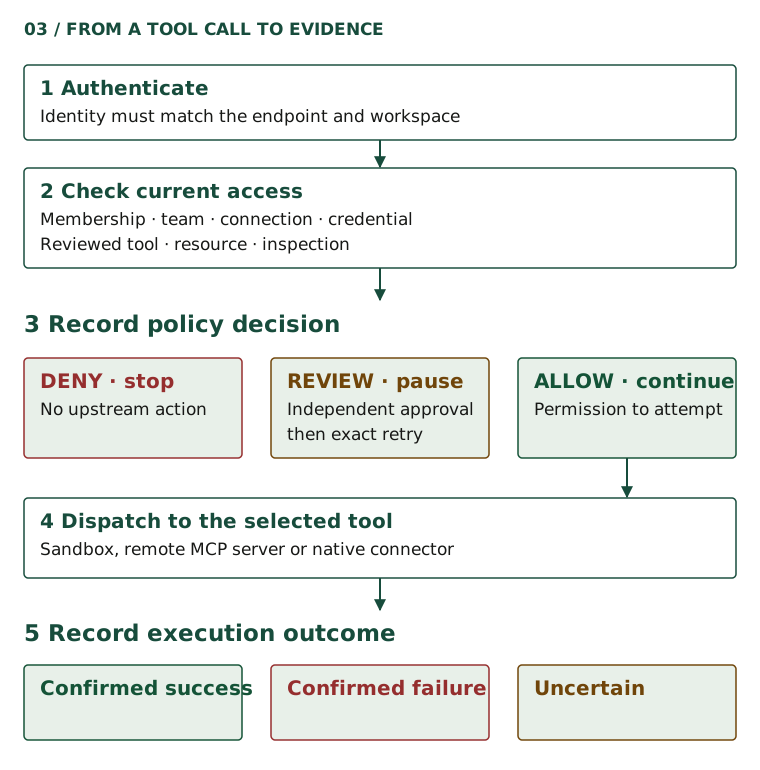
- 识别请求者。身份验证必须与个人端点和当前工作区成员资格相匹配。
- 检查访问权限。必须启用并验证连接;团队范围、个人访问、凭据、审查的工具、允许的资源和检查必须允许请求。
- 评估策略。经过必要检查后,默认允许已审核的请求。管理员可以选择默认拒绝、独立要求写入审批或拒绝写入。团队限制和自定义策略可以进一步限制结果。
- 仅在允许的情况下发货。被拒绝的请求会在工具运行之前停止。 审批要求的响应意味着需要审核和重试;没有执行任何操作。
- 检查结果。综合读取会返回有关成功的手册文本。决策和执行记录将允许的内容和实际发生的内容描述为单独的事实。
允许决定不能保证提供者将成功响应。上游身份验证可能会过期,服务可能会失败,并且分派的写入可能会丢失可靠的确认。 Durin 区分已确认完成、已确认失败和不确定性。将不确定的写入视为需要调查的内容,因为重复它可能会产生第二种效果。
将客户端连接到 Durin
从现有的 Durin 工作区开始,管理员可以审核连接请求。如果您是新用户,请先完成入职期间显示的帐户和工作区步骤。下面的练习使用 Durin 的合成沙箱,不需要第三方提供商帐户。如需注册前的演示,请尝试下面链接的公共请求模拟器。
- 在“我的工作区”中,打开连接并展开“连接您的智能体”。找到您的 MCP 端点。如果出现提示,请选择设置您的端点;然后使用复制网址。将复制的地址与您自己的帐户关联起来。
- 打开连接 → 可用并请求 Durin 沙箱。管理员在审批中打开请求并选择批准请求。如果需要,这将创建沙箱。现有访问策略仍然适用;禁用的沙箱需要管理员才能启用它。
- 将复制的端点添加到 MCP 客户端。下面的 Claude 代码示例来自网站使用的相同设置生成器。将 YOUR_PERSONAL_ENDPOINT_ID 替换为您自己复制的网址中的标识符;显示的地址只是一个占位符。
claude mcp add --transport http --scope user durin 'https://mcp.getdurin.com/mcp/u/YOUR_PERSONAL_ENDPOINT_ID'打开 Claude 代码并使用 /mcp 来验证 Durin。
使用拥有端点的帐户完成身份验证,然后刷新客户端的工具。请勿将提供商令牌粘贴到端点 URL 中或将其他人的地址共享为团队配置。如果您已有名为 Durin 的服务器,请先协调现有条目,然后再添加另一个条目。客户端设置指南还涵盖 Codex、Cursor 和连接特定的 URL。
对于仅应看到一个已保存的连接的客户端,请打开该连接并选择“设置连接 URL”,然后选择“复制连接 URL”。验证该确切地址的所有者身份。完整的个人端点和连接特定端点具有单独的授权受众:一个端点的令牌不能与另一个端点互换。资源权限和当前的策略仍然适用于所选的连接。
要求客户端使用资源工程/手册调用sandbox__read_document。成功的回复将其自身标识为综合工程手册,并声明其不包含任何公司数据。检查 Activity 的请求及其结果;当您需要更广泛的视野时,请管理员检查组织的审计证据。
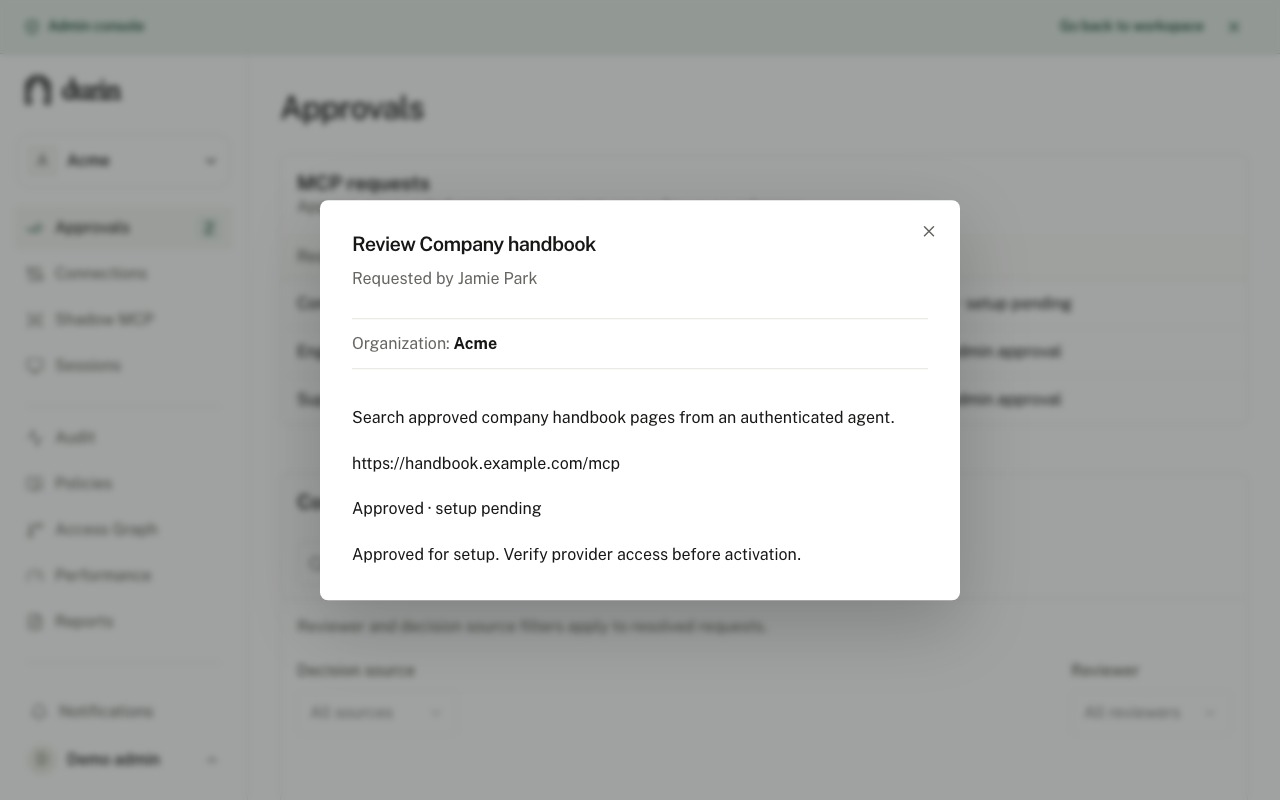
管理员已批准此示例公司手册设置请求。可见的“已批准·设置待定”状态和审核说明意味着提供商访问权限在激活之前仍需要验证。此连接请求与批准一项确切的工具操作是分开的。
打开全尺寸图: Durin 连接公司手册审查显示已批准·设置待定。当您转向真正的提供商时,请使用其设置指南和当前的连接屏幕。已保存的草稿、列出的提供商或已批准的设置请求并不能证明连接处于活动状态。必须在适用的情况下完成提供商身份验证、工具发现和审查、验证器、就绪测试和激活。可能还需要个人提供者的同意。遵循显示的检查点,而不是假设沙盒的无帐户设置适用于每个集成。
谨慎处理敏感写入
为了安全地进行审核,请让管理员发布。需要另一位管理员进行写入。提交带有资源工程/路线图和简短综合标题的 sandbox__create_ticket。必须由其他活跃管理员审核该操作。同一个人不能同时请求和批准它,即使该人具有管理员访问权限。

请求者提交写入并接收待处理的操作。另一位活跃管理员对其进行审核。精确的审批将控制权返回给请求者,无需调度。请求者在到期前使用审批参考重试相同的呼叫。 Durin 在使用当前访问和授权并声明一次尝试之前重新验证当前访问和授权。被拒绝、过期或无效的资助将停止。不确定的尝试需要在另一次写入之前进行调查。
打开全尺寸图: 不同的管理员批准,请求者重试,当前检查控制一次执行尝试。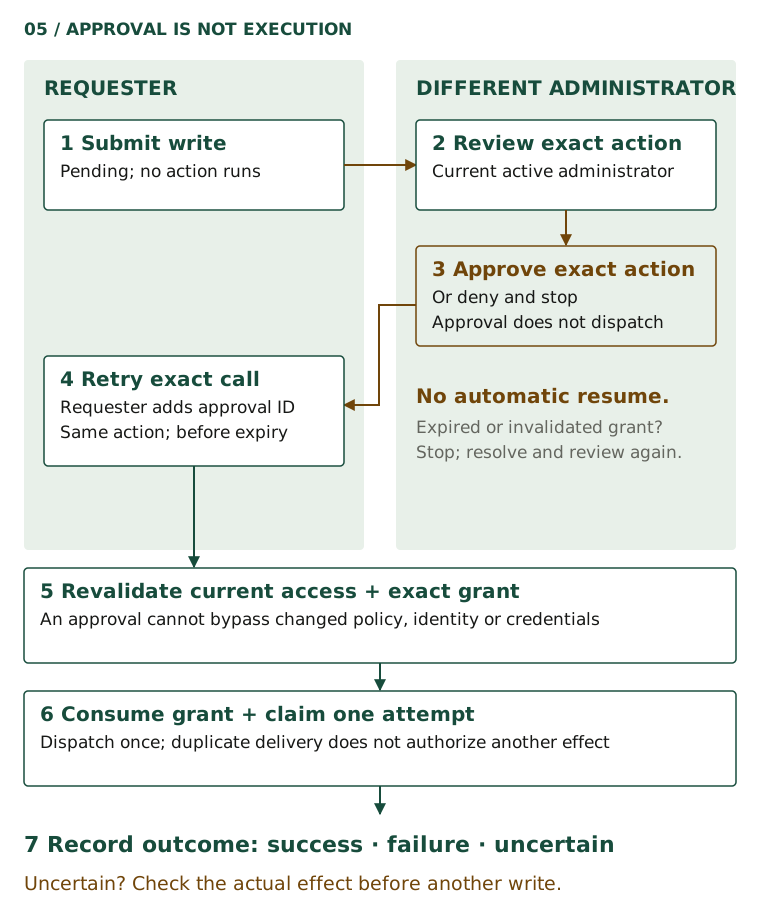
审阅者在审批中打开操作,检查请求者、工具、资源、参数摘要、版本和到期时间,然后选择批准确切操作或拒绝操作。 审批将一个请求与其身份、连接、凭据上下文、工具、参数、资源和相关版本绑定。它不授予以后写入的一般权限。
重试是根据当前访问进行评估的。过期的审批、撤销的成员资格、更改的策略、更改的参数或更改的工具或凭据上下文无法授权旧操作。执行尝试会消耗可用的授权;重复交付并不授权另一次写入。如果需要新的审核,请在创建另一个请求之前调查原因。
例如,在审核后更改合成票证标题会更改参数。选择不同的路线图资源会改变目标。审阅者也未授权该操作。保持原始请求完整以进行精确重试,或提交更改的操作以进行自身评估。这为管理员提供了有限的决定,而不是让智能体即兴编写后续写入的开放式权限。
最后检查执行结果。对于沙箱,确认成功会产生合成票证。对于真正的提供商来说,丢失响应可能会导致结果不确定。在尝试新写入之前检查提供商和记录的证据。更改幂等键以强制进行另一次尝试可能会重复已经发生的操作。
推出前了解边界
当调用失败时,在更改权限之前找到检查点。身份验证失败需要正确的帐户和端点授权。 策略拒绝要求检查其原因、成员资格、团队范围、工具审查和资源访问权限。不可用的连接可能被禁用、未经验证、为用户断开连接,或者丢失可用的凭据。这些条件并不是通过批准该行动而确定的。
过期或无效的审批需要对当前请求进行重新审核。上游错误需要调查提供者及其权限。将这些情况与不确定的分派写入分开,其中操作可能已经发生。避免将每个错误都视为重试的原因。
审计证据记录决策和执行元数据。它并不承诺存档每个提示、论点或响应。确定操作员需要哪些证据,审查捕获和保留设置,并确认谁可以检查记录。您的上游服务和模型提供商保留自己的安全和数据处理责任。
- 为每个连接指定一个所有者,并在 Durin 路由旁边列出直接访问路径。
- 连接一位目标成员,确认低风险读取,并验证拒绝及其记录的原因。
- 在扩展写入访问权限之前测试独立审查、精确重试、到期和撤销。
- 同意由谁调查失败和不确定的尝试以及他们将在哪里检查实际效果。
- 在计划更广泛的推广之前,请先检查当前的定价和所需的帐户功能。
在您的团队可以解释路线、许可决定和尝试结果后进行扩展。开发者指南是客户端集成的下一步; 治理检查表有助于将这个单一的练习变成一个操作过程。