从请求到已审查的连接。
将请求纳入视图
为您的团队提供一个请求目录 MCP 或自定义服务器的地方。管理员可以查看所请求的内容以及原因。
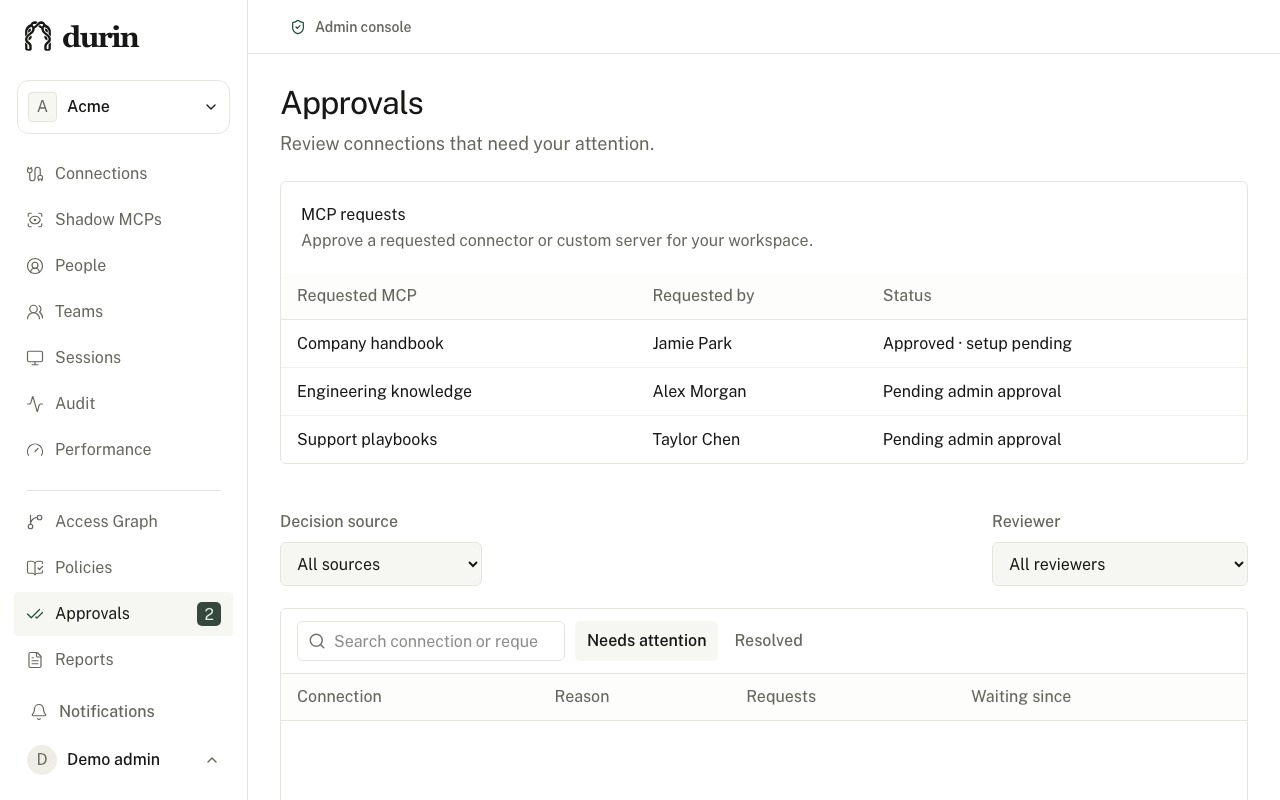
明确下一步
在批准设置之前检查人员、用途和服务器。将审批与激活分开,然后在连接可用时通知请求者。
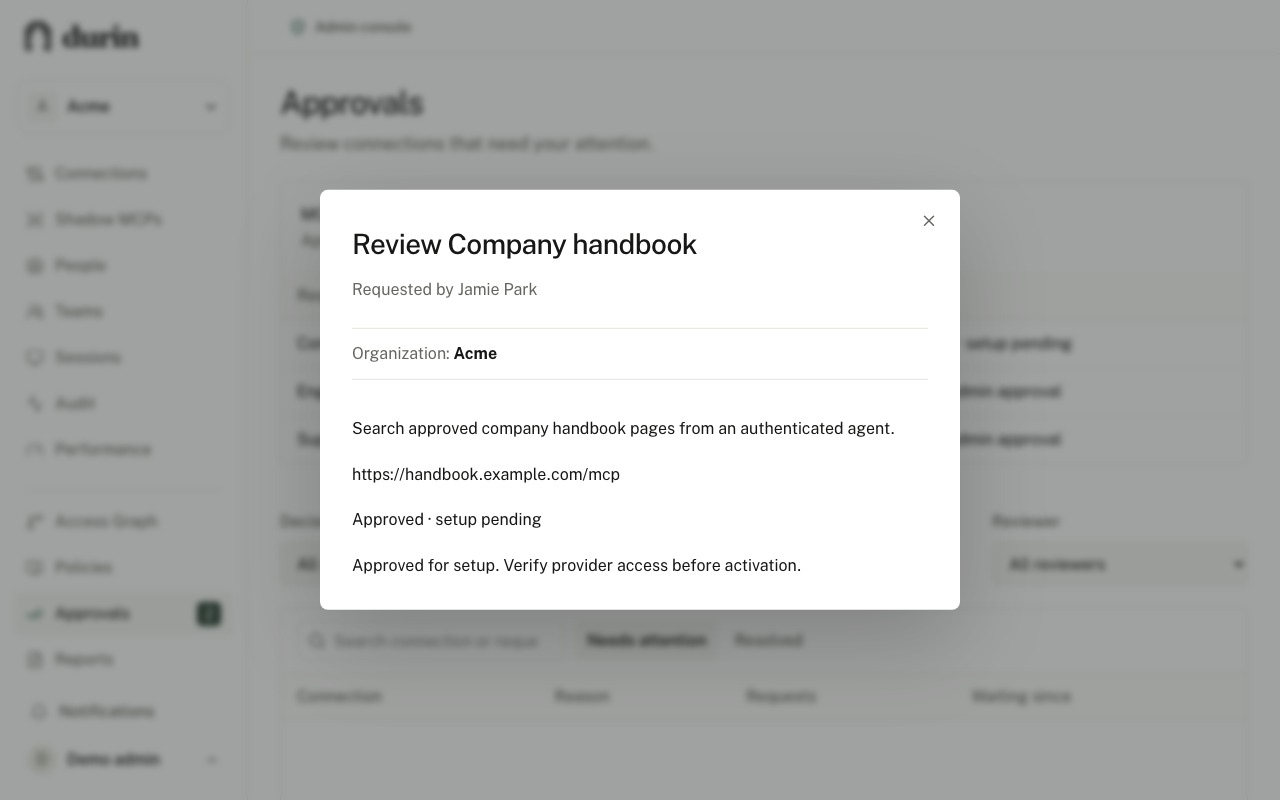
使边界可检查。
Durin 将网关实施与身份、策略、审批和证据原语相结合,以便团队可以检查为什么允许智能体请求以及接下来发生的情况。
身份到行动
将请求归因于组织、环境、请求人或服务、客户端、连接、工具、资源、策略版本和执行结果。在最终授权检查期间会检查撤销。
默认允许更严格的控制
使用经过审查的功能映射和资源感知策略。敏感操作可能需要独立的审批或在读取仍然可用时被禁止。
审查工具和证据
执行经过审查的工具和资源集,在调度前记录审计意图,导出授权元数据,并保留后续的不确定结果。实时发现、更改差异、审查和激活仍然是部署关口。

让可解释的控制措施发挥作用。
创建一个帐户来评估默认允许的策略检查、可选审查控制、范围连接和审计证据。
创建帐户