AIのアクセスを管理し、記録を残す。
ID からアクションへの帰属、デフォルト許可ポリシーのチェック、オプションの承認、接続ガバナンス、および監査証拠の機能を確認します。
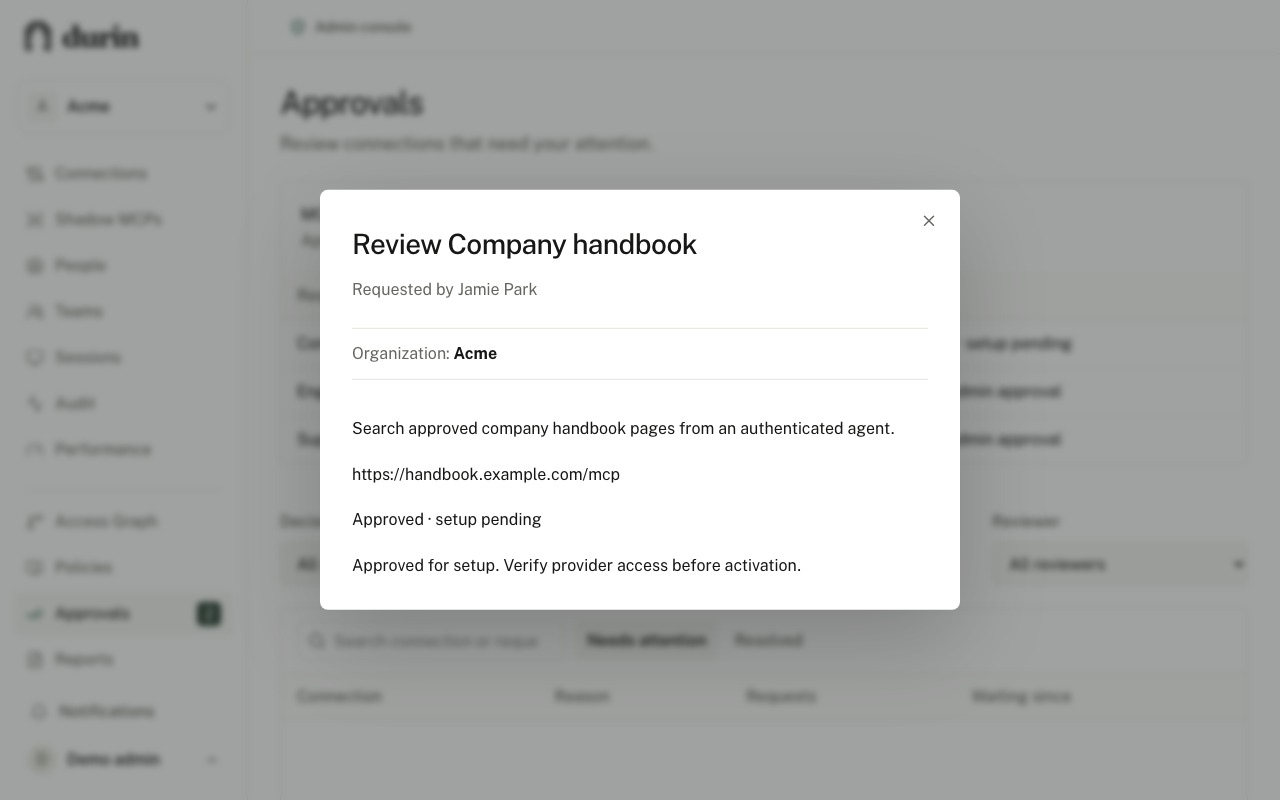
リクエストから接続のレビューまで。
リクエストを可視化する
チームにカタログ MCP またはカスタム サーバーを依頼できる場所を提供します。管理者は、何がリクエストされているか、そしてその理由を確認できます。
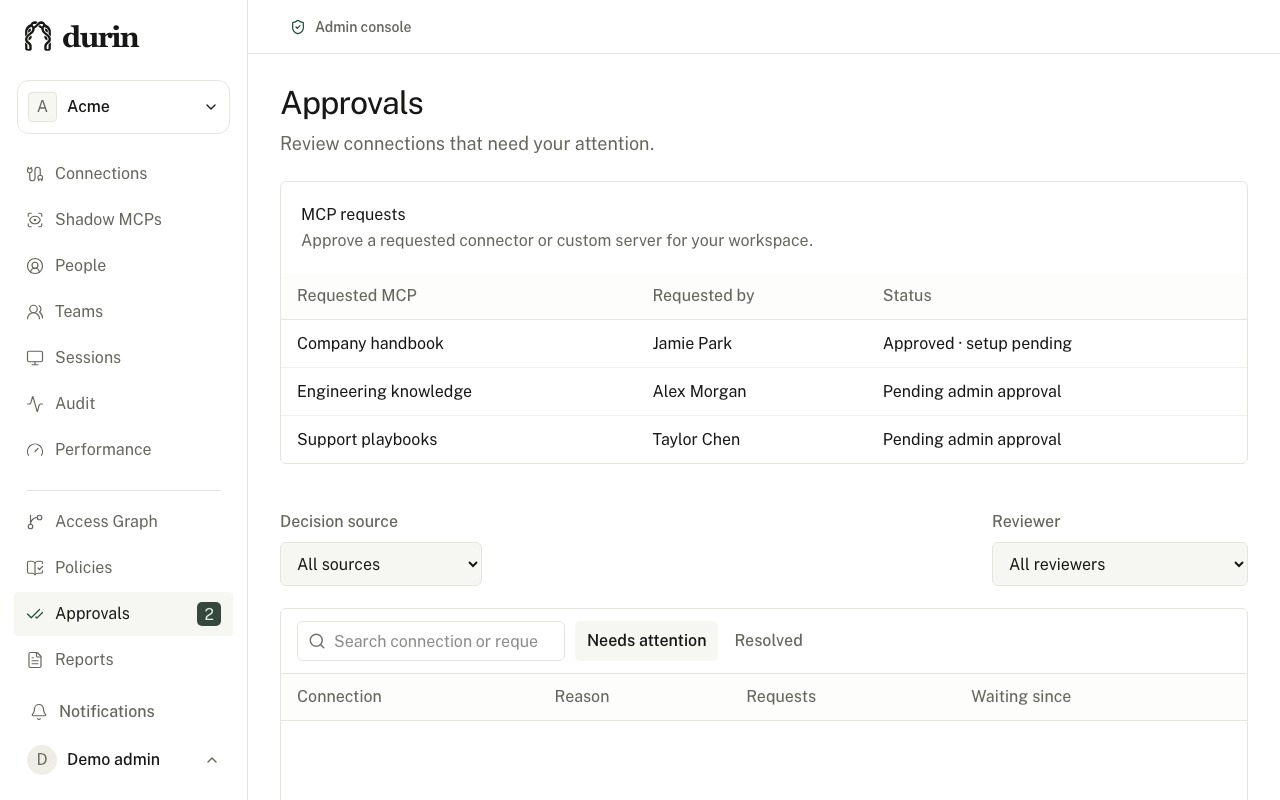
次のステップを明確にする
設定を承認する前に、担当者、目的、サーバーを確認してください。承認をアクティブ化とは別にして、接続が使用可能になったときに要求者に通知します。
境界を検査可能にします。
Durinはゲートウェイでの制御と、利用者の確認、ポリシー、承認、記録を組み合わせます。チームは、AIのリクエストが許可された理由と、その後の実行結果を確認できます。
アイデンティティから行動へ
リクエストを組織、環境、リクエスト者またはサービス、クライアント、接続、ツール、リソース、ポリシー バージョン、および実行結果に帰属させます。失効は最終的な認可チェック中にチェックされます。
原則許可を基本に、必要な制限を追加
レビューされた機能マッピングとリソース認識ポリシーを使用します。機密性の高いアクションは、独立した承認が必要な場合や、読み取りが可能なまま許可されない場合があります。
レビューされたツールと証拠
レビューされたツールとリソースセットを適用し、リクエスト送信前に監査意図を記録し、承認されたメタデータをエクスポートし、フォローアップのために不確実な結果を保存します。ライブディスカバリ、変更差分、レビュー、アクティブ化は依然としてデプロイメントゲートです。

許可されたアクションには結果が必要です。
許可
リクエストはポリシーを通過しました。リクエスト送信は続行できます。
成功、失敗、または不確実
実行結果には、上流で何が起こったかが示されます。
起因する
開始時のアイデンティティと決定コンテキストを添付したままにしておきます。
判断の理由がわかるアクセス管理を。
アカウントを作成して、原則許可のポリシー、必要に応じた事前確認、接続範囲の制限、監査記録を試せます。
アカウントを作成