에이전트 액세스를 제어합니다. 증거를 보관하세요.
ID-작업 속성, 기본 허용 정책 확인, 선택적 승인, 연결 거버넌스 및 감사 증거에 대한 기능을 검토합니다.
요청부터 검토된 연결까지.
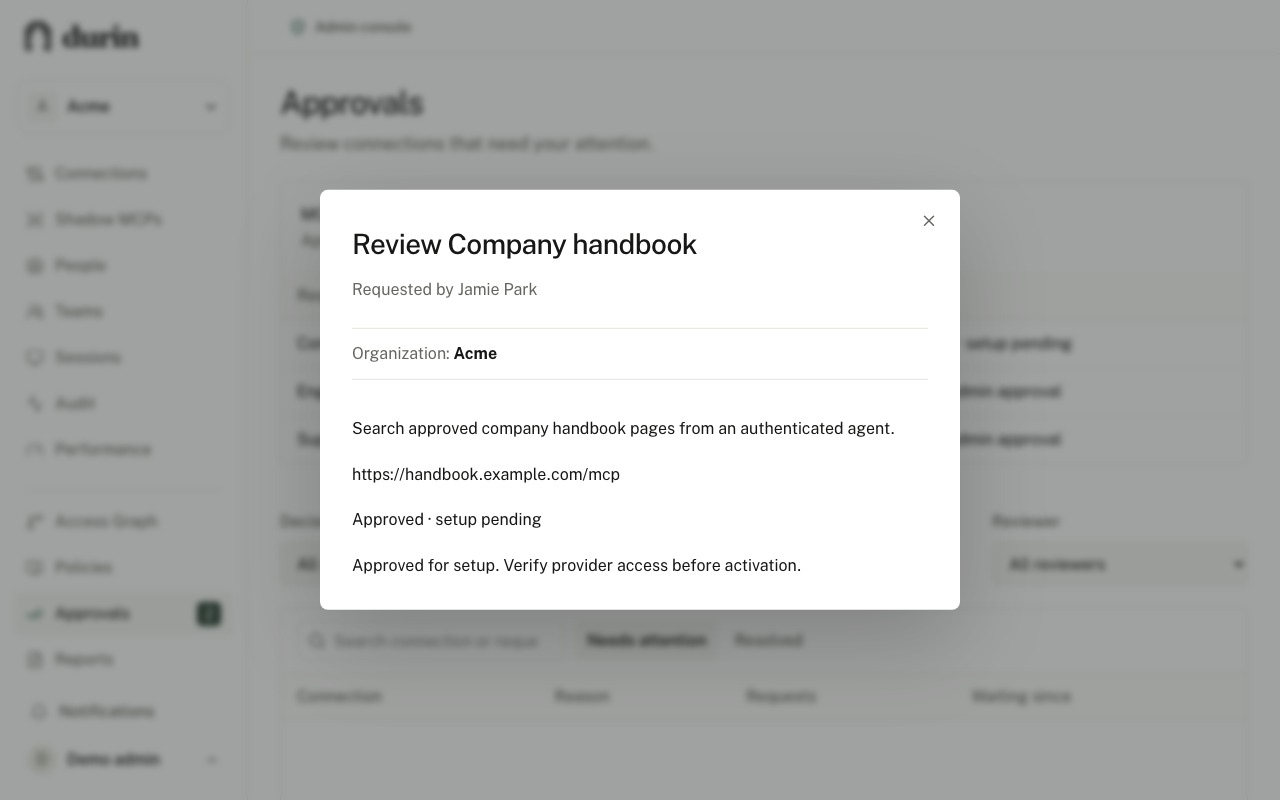
요청을 보기에 표시
팀에게 카탈로그 MCP 또는 사용자 정의 서버를 요청할 수 있는 공간을 제공하십시오. 관리자는 요청 내용과 이유를 확인합니다.
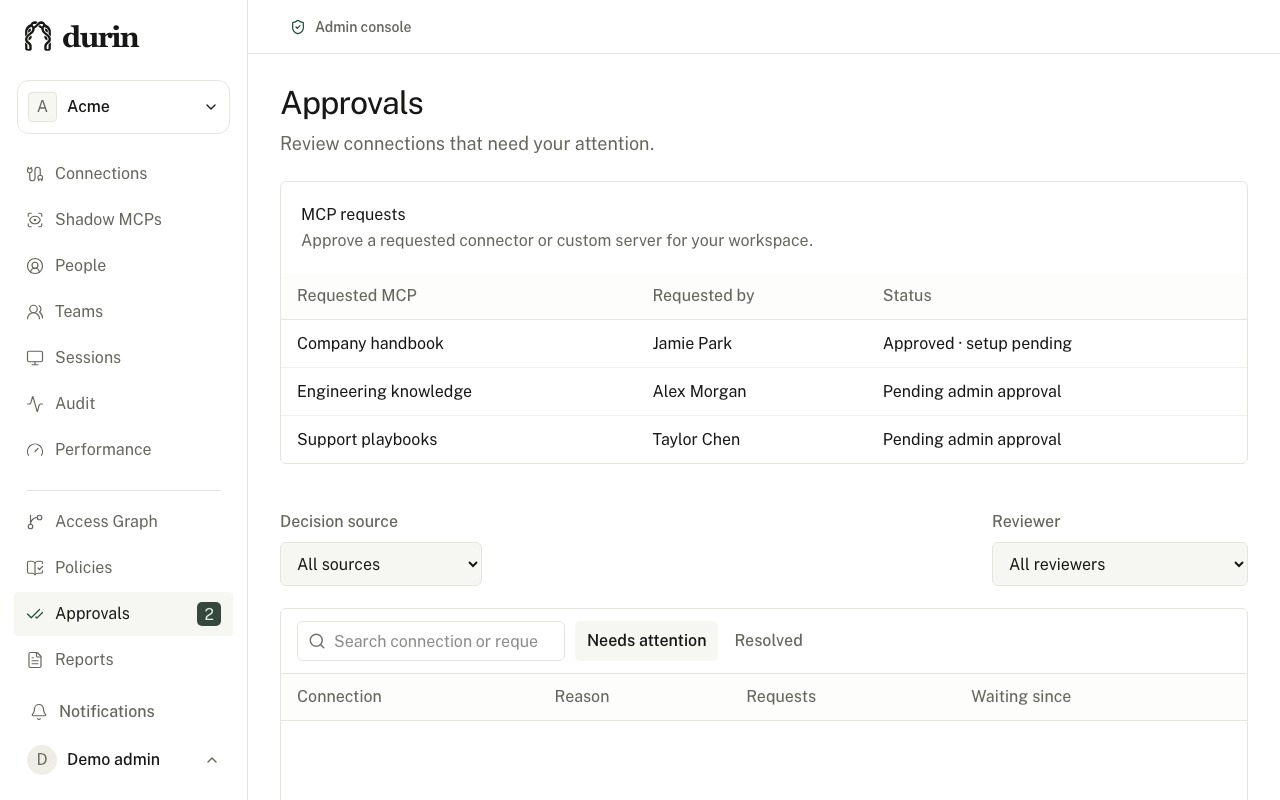
다음 단계를 명확하게 하라
설정을 승인하기 전에 사람, 목적, 서버를 검토하세요. 활성화와 별도로 승인을 유지한 다음 연결을 사용할 수 있게 되면 요청자에게 알립니다.
경계를 검사 가능하게 만듭니다.
Durin은 게이트웨이 적용과 ID, 정책, 승인 및 증거 기본 요소를 결합하여 팀이 에이전트 요청이 허용된 이유와 다음에 발생한 일을 검사할 수 있도록 합니다.
행동에 대한 정체성
조직, 환경, 요청하는 사람이나 서비스, 클라이언트, 연결, 도구, 리소스, 정책 버전 및 실행 결과에 대한 요청의 속성을 지정합니다. 최종 권한 확인 시 철회 여부를 확인합니다.
더 엄격한 제어로 기본 허용
검토된 기능 매핑 및 리소스 인식 정책을 사용합니다. 민감한 작업에는 독립적인 승인이 필요하거나 읽기가 가능한 동안 허용되지 않을 수 있습니다.
검토된 도구 및 증거
검토된 도구 및 리소스 세트를 시행하고, 전송 전에 감사 의도를 기록하고, 허가된 메타데이터를 내보내고, 후속 조치를 위해 불확실한 결과를 보존합니다. 실시간 검색, 변경 차이점, 검토 및 활성화는 배포 게이트로 유지됩니다.

허용된 작업에는 여전히 결과가 필요합니다.
허용됨
요청이 정책을 통과했습니다. 발송을 진행할 수 있습니다.
성공했거나 실패했거나 불확실함
실행 결과는 업스트림에서 발생한 일을 설명합니다.
귀속
시작 ID와 결정 컨텍스트를 첨부된 상태로 유지하세요.
설명 가능한 컨트롤을 작동시키세요.
기본 허용 정책 확인, 선택적 검토 제어, 범위 연결 및 감사 증거를 평가하기 위한 계정을 만듭니다.
계정 만들기