從請求到已審查的連線。
將請求納入視圖
為您的團隊提供一個請求目錄 MCP 或自訂伺服器的地方。管理員可以查看所要求的內容以及原因。
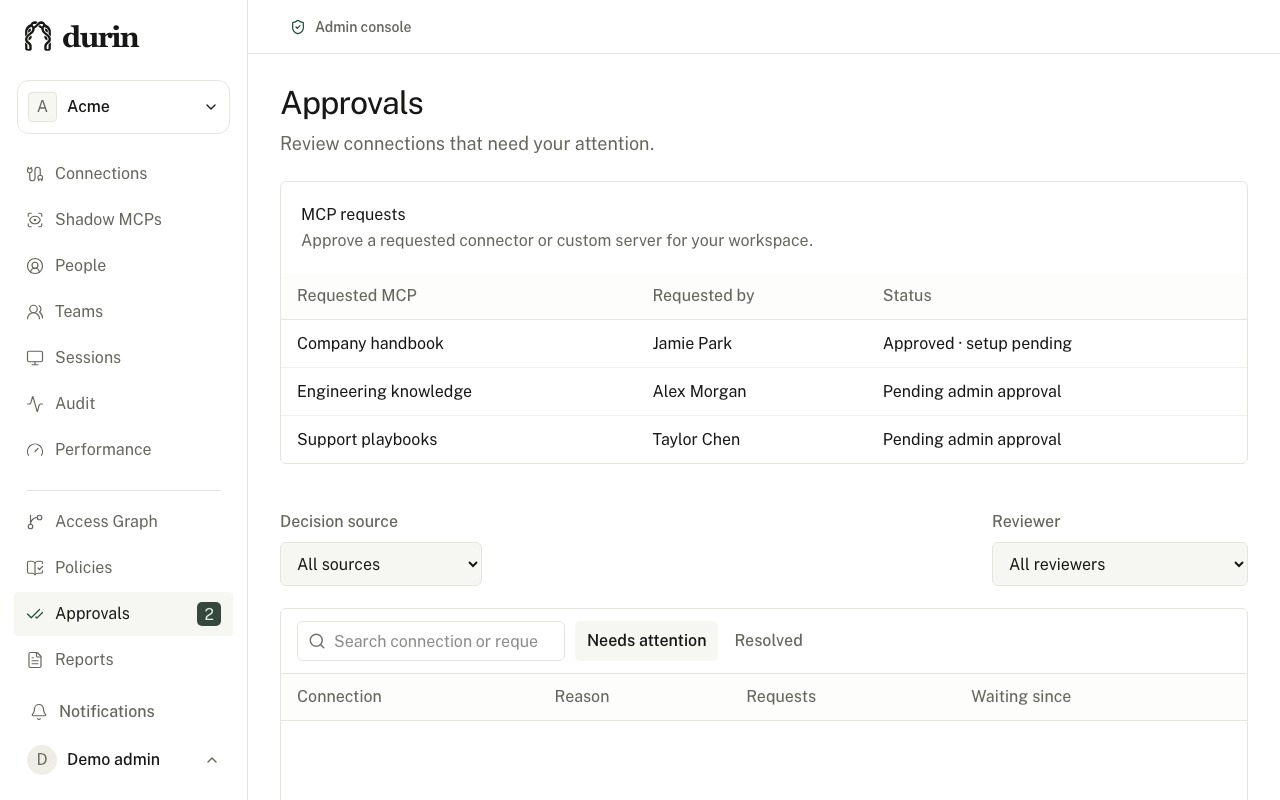
明確下一步
在批准設定之前檢查人員、用途和伺服器。將核准與啟動分開,然後在連線可用時通知請求者。
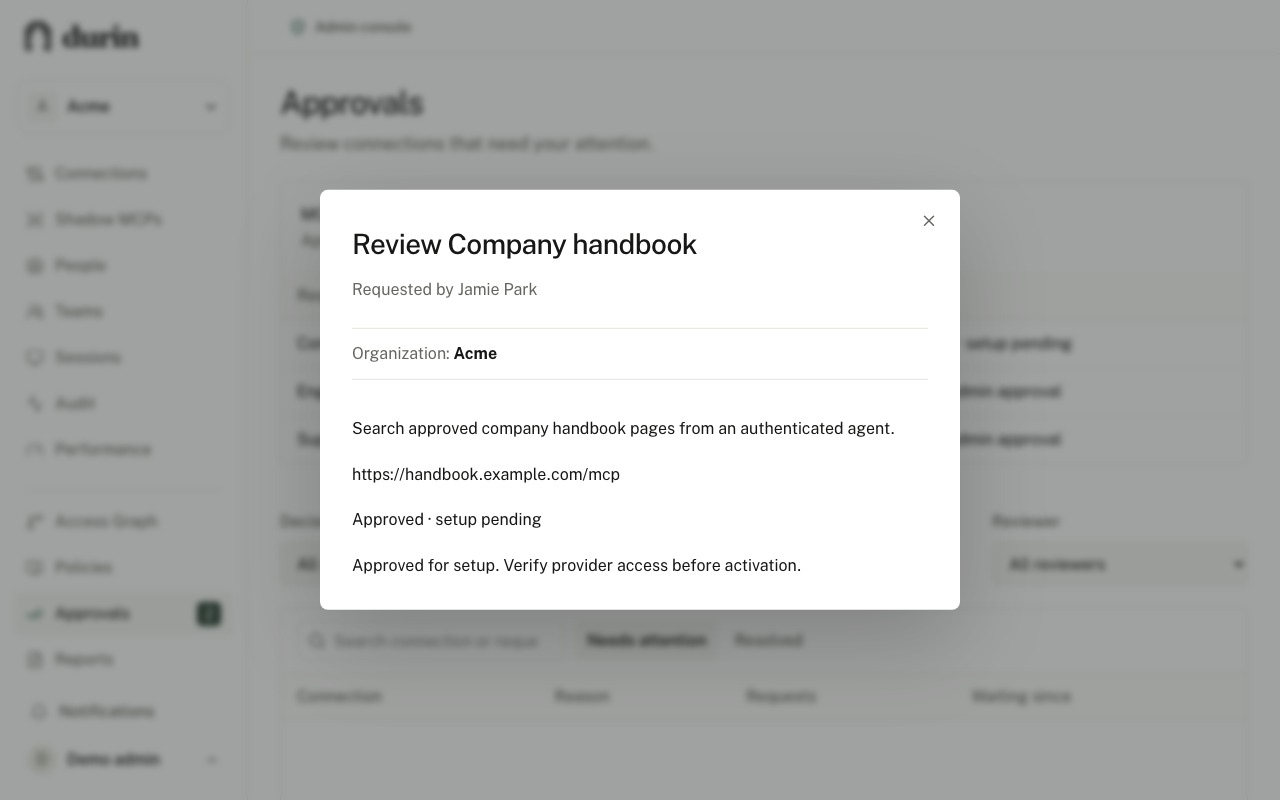
使邊界可檢查。
Durin 將網關實作與身分、政策、核准和證據原語結合,以便團隊可以檢查為什麼允許智能體請求以及接下來發生的情況。
身份到行動
將請求歸因於組織、環境、請求人或服務、用戶端、連線、工具、資源、政策版本和執行結果。在最終授權檢查期間會檢查撤銷。
預設允許更嚴格的控制
使用經過審查的功能映射和資源感知政策。敏感操作可能需要獨立的核准或在讀取仍然可用時被禁止。
審查工具和證據
執行經過審查的工具和資源集,在調度前記錄稽核意圖,匯出授權元數據,並保留後續的不確定結果。即時發現、更改差異、審查和啟動仍然是部署關卡。

讓可解釋的控制措施發揮作用。
建立一個帳戶來評估預設允許的政策檢查、可選審查控制、範圍連線和稽核證據。
建立帳戶