Конфигурация MCP теперь является правом доступа
Уязвимости Langflow показывают, почему настройки соединения MCP требуют четкого определения владельца, проверки доступа и просмотра, а также контроля над тем, как агенты используют свои инструменты.
Коротко о решении
Соединение MCP может определить, какой код выполняется и к каким системам может подключиться агент. Разрешение на настройку соединения рассматривайте отдельно от разрешения на использование его инструментов.
Что выявили уязвимости Langflow
В рекомендации Langflow для CVE-2026-105740 описана критическая уязвимость с рейтингом 9.9. В затронутых версиях до 1.9.0 любой вошедший в систему пользователь мог добавить сервер MCP с помощью транспорта stdio. Langflow передал предоставленную команду bash без проверки безопасности. Он запускался, когда Langflow получал список серверов для подсчета доступных инструментов, в том числе когда кто-то открывал страницу настроек MCP. В открытых экземплярах с включенной настройкой автоматического входа по умолчанию, задокументированной только для разработки, злоумышленник мог получить доступ без учетной записи.
MCP, протокол контекста модели, соединяет приложения искусственного интеллекта с инструментами и данными. Его транспорт stdio запускает сервер как подпроцесс. Это ожидаемое поведение; Ошибка здесь заключалась в том, что обычный пользователь Langflow мог выбрать непроверенную команду, которая запускалась с разрешениями процесса Langflow.
The Hacker News сообщил о наблюдениях Previdian за попытками эксплуатации его ловушек. В обновлении отчета от 15 октября указано, что общее количество попыток составляет 1,706 с 28 IP-адресов. Эти цифры описывают попытки взлома датчиков-ловушек и не указывают, сколько организаций было скомпрометировано.
Версия 1.9.0 добавила проверку команд, аргументов и среды в настройки API. Последующие рекомендации CVE-2026-105697 документируют пути через потоки, которые оставались уязвимыми до 1.10.3. В этом выпуске проверка применялась непосредственно перед запуском процесса и удалялась оболочка bash.
Команды, использующие Langflow, должны обновиться до текущей поддерживаемой версии, включающей эти исправления, отключить автоматический вход и просмотреть существующие конфигурации сервера MCP. Для общих установок в рекомендациях также рекомендуется ограничить количество пакетов, которые могут запускаться на серверах stdio.
Почему для установки соединения нужен владелец
Соединение MCP может предоставить агенту маршрут к репозиториям, заявкам в службу поддержки, записям клиентов или облачным учетным записям в пределах разрешений используемых им учетных данных. Добавление или изменение этого соединения является решением о доступе. Хранение его в локальном файле конфигурации может затруднить принятие этого решения для остальной части команды.
Владелец соединения должен иметь возможность объяснить, какой сервер добавляется, кто разрешает изменения и что разрешают его учетные данные. Затем для каждого запроса инструмента требуются собственные проверки доступа и любая проверка, требуемая политиками команды.

Решите, кто может добавлять или изменять сервер и какие учетные данные он использует. Отдельно проверьте, кто может вызывать его инструменты и какие действия требуют проверки другого человека. Запишите решение и результат. Шлюз охватывает запросы, проходящие через него; выполнение локального процесса требует собственного контроля.
Открыть полноразмерную фигуру: Настройка подключения и использование инструментов требуют отдельных проверок разрешений.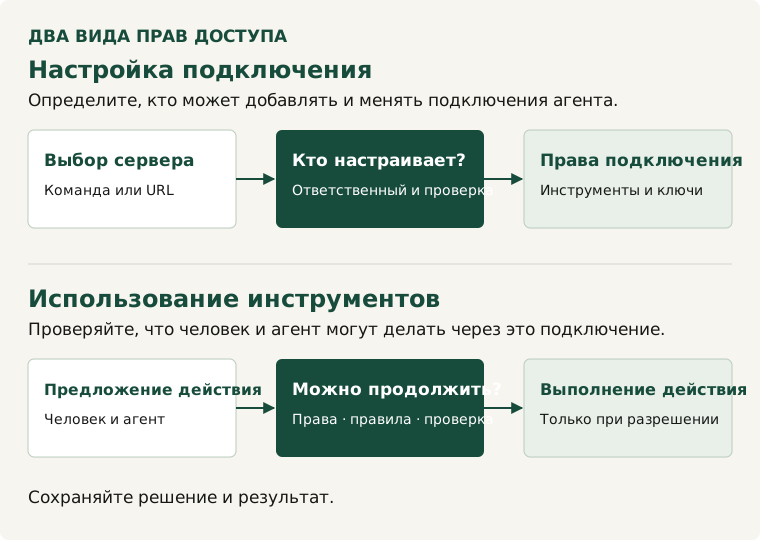
В обзоре могут использоваться те же вопросы, что и в обзоре API: кто может его вызвать, к каким системам и ресурсам он может обратиться и как проверяются изменения. Настройка подключения и разрешение на использование инструмента требуют отдельной проверки.
Для команд безопасности, ИТ и платформы полезный обзор начинается с трех вопросов:
- Кто может добавить или изменить соединение MCP?
- Какие действия агента требуют одобрения, кроме человека, который задал вопрос?
- Какие вызовы инструментов команда может проверить и какие записи остаются?
ИТ-команды и специалисты по платформам могут просмотреть эти вопросы с точки зрения безопасности перед включением соединения, а затем вернуться к ним, когда изменится сервер, область действия учетных данных или доступные инструменты.
Подключение обзора к ISO/IEC 42001
ISO/IEC 42001 устанавливает требования к системе менеджмента искусственного интеллекта. Команды, готовящиеся к работе по стандарту, могут начать с документирования MCP-подключений, их владельцев, прав доступа и порядка проверки изменений. Эти записи дополняют более широкую работу с рисками ИИ, политиками и ответственностью.
Durin помогает командам управлять запросами MCP, маршрутизируемыми через его шлюз. Команды могут устанавливать правила доступа, требовать от другого человека проверки предложенных изменений и проверять записи вызовов инструментов. Средства управления прямым доступом и выполнением локальных процессов остаются частью более широкой программы безопасности.