MCP 設定如今也是一項權限
Langflow 漏洞說明,除了控制智能體如何使用工具外,MCP 連線設定也需要明確的負責人、存取檢查與審查。
決策摘要
MCP 連線既可能決定執行哪些程式碼,也可能決定智能體能夠存取哪些系統。應分別管理設定連線的權限與使用其工具的權限。
Langflow 漏洞暴露了什麼問題
Langflow 針對 CVE-2026-105740 的安全公告將這項嚴重漏洞評為 9.9 分。在 1.9.0 之前的受影響版本中,任何已登入使用者都可以使用 stdio 傳輸方式新增 MCP 伺服器。Langflow 將使用者提供的指令傳給 bash,且未進行安全驗證。當 Langflow 取得伺服器清單以統計可用工具時,指令就會執行;開啟 MCP 設定頁面也會觸發此程序。對於對外暴露且啟用預設自動登入設定的執行個體,攻擊者即使沒有帳戶,也可能取得存取權限。文件載明該設定僅供開發使用。
MCP(模型內容協定)可將 AI 應用程式連接至工具與資料。stdio 傳輸方式會將伺服器作為子程序啟動,這是該傳輸方式的正常行為。此處的問題在於,一般 Langflow 使用者可指定未經檢查的指令,並以 Langflow 程序的權限執行該指令。
The Hacker News 報導了 Previdian 在其蜜罐系統中觀測到的漏洞利用嘗試。其 10 月 15 日報導的一次更新指出,共觀察到來自 28 個 IP 位址的 1,706 次嘗試。這些數字描述的是對誘捕感測器的攻擊嘗試,並不能證明有多少組織遭到入侵。
1.9.0 版本為設定 API 新增了指令、參數與環境驗證。後續安全公告 CVE-2026-105697 指出,流程中的某些執行路徑在 1.10.3 之前仍存在漏洞。1.10.3 版本改為在啟動程序前立即進行驗證,並移除了 bash 包裝層。
使用 Langflow 的團隊應升級至包含上述修補程式的目前受支援版本、停用自動登入,並檢查現有 MCP 伺服器設定。對於共用安裝,安全公告也建議限制 stdio 伺服器可執行的套件。
為什麼設定連線需要負責人
MCP 連線可以在所用憑證的權限範圍內,讓智能體存取程式碼儲存庫、支援工單、客戶記錄或雲端帳戶。新增或修改該連線,就是一項存取權限決策。若僅將它保存在本機設定檔中,團隊其他成員可能很難看到這項決策。
連線負責人應能說明要新增哪個伺服器、由誰授權設定變更,以及憑證允許哪些操作。之後,每次工具請求仍須單獨進行存取檢查,並接受團隊政策要求的審查。

決定誰可以新增或修改伺服器,以及使用哪些憑證。另行檢查誰可以呼叫其工具、哪些操作需要由另一人審查。記錄決策與執行結果。閘道只涵蓋經其轉送的請求;本機程序執行仍須獨立控制。
打開全尺寸圖: 連線設定與工具使用分別進行權限檢查。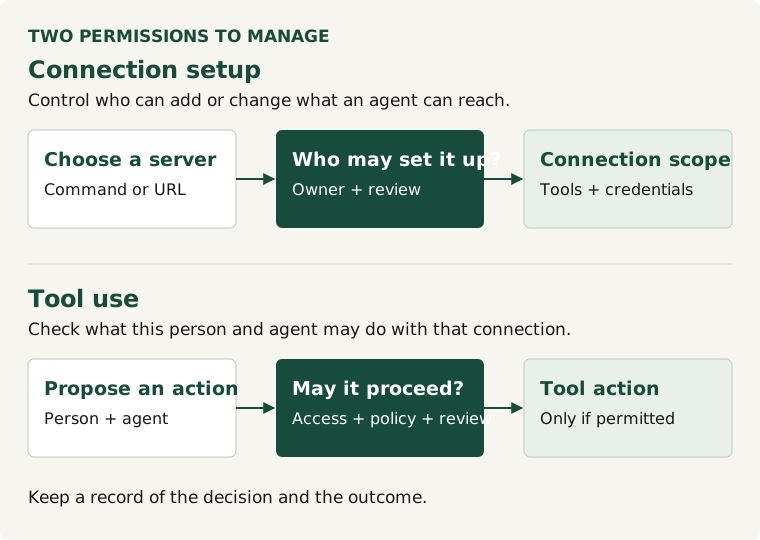
審查連線設定時,可以沿用 API 審查中的問題:誰可以呼叫它、能存取哪些系統與資源、如何審查變更。設定連線與使用工具的權限需要分別檢查。
對於資安、IT 與平台團隊,可以先從以下三個問題展開審查:
- 誰可以新增或修改 MCP 連線?
- 哪些智能體操作需要由請求者以外的人核准?
- 團隊可以檢視哪些工具呼叫,又會留下哪些記錄?
IT 與平台團隊可以在啟用連線前,與資安團隊共同檢查這些問題;當伺服器、憑證權限範圍或可用工具發生變化時,再次審查。
將審查工作與 ISO/IEC 42001 銜接
ISO/IEC 42001 規定了 AI 管理系統的要求。對於準備落實該標準的團隊,記錄 MCP 連線、負責人、存取權限及變更審查流程,是一個可行的起點。這份記錄還須與更廣泛的 AI 風險、政策及責任歸屬工作相結合。
Durin 協助團隊治理經其閘道轉送的 MCP 請求。團隊可以設定存取規則、要求由另一人審查擬議變更,並檢視工具呼叫記錄。直接存取與本機程序執行的控制,仍屬於整體安全計畫。