MCP 配置如今也是一项权限
Langflow 漏洞说明,除了控制智能体如何使用工具外,MCP 连接设置也需要明确的负责人、访问检查和审核。
决策摘要
MCP 连接既可能决定执行哪些代码,也可能决定智能体能够访问哪些系统。应分别管理配置连接的权限与使用其工具的权限。
Langflow 漏洞暴露了什么问题
Langflow 针对 CVE-2026-105740 的安全公告将该严重漏洞评为 9.9 分。在 1.9.0 之前的受影响版本中,任何已登录用户都可以使用 stdio 传输方式添加 MCP 服务器。Langflow 将用户提供的命令传给 bash,且未进行安全验证。当 Langflow 获取服务器列表以统计可用工具时,命令就会执行;打开 MCP 设置页面也会触发此过程。对于对外暴露且启用了默认自动登录设置的实例,攻击者无需拥有帐户,也可能取得访问权限。文档载明该自动登录设置仅供开发使用。
MCP(模型上下文协议)连接 AI 应用与工具、数据。stdio 传输方式会将服务器作为子进程启动,这是该传输方式的正常行为。此处的问题在于,普通 Langflow 用户可以指定未经检查的命令,并使其以 Langflow 进程的权限运行。
The Hacker News 报道了 Previdian 在其蜜罐系统中观测到的漏洞利用尝试。其 10 月 15 日报道的一次更新称,共观察到来自 28 个 IP 地址的 1,706 次尝试。这些数字描述的是对诱捕传感器的攻击尝试,并不能证明有多少组织遭到入侵。
1.9.0 版本为设置 API 新增了命令、参数和环境验证。后续安全公告 CVE-2026-105697 指出,流程中的某些执行路径在 1.10.3 之前仍存在漏洞。1.10.3 版本改为在启动进程前立即进行验证,并移除了 bash 包装层。
运行 Langflow 的团队应升级至包含上述修复的当前受支持版本,禁用自动登录,并检查现有 MCP 服务器配置。对于共享安装,安全公告还建议限制 stdio 服务器可以运行哪些软件包。
为什么配置连接需要负责人
MCP 连接可以在所用凭据的权限范围内,让智能体访问代码仓库、支持工单、客户记录或云账户。添加或修改该连接,就是一项访问权限决策。若仅把它保存在本地配置文件中,团队其他成员可能很难看到这项决策。
连接负责人应能说明要添加哪个服务器、由谁授权配置变更,以及凭据允许哪些操作。之后,每次工具请求仍需单独进行访问检查,并接受团队策略要求的审核。

决定谁可以添加或修改服务器,以及使用哪些凭据。另行检查谁可以调用其工具、哪些操作需要由另一人审核。记录决策与执行结果。网关只覆盖经其转发的请求;本地进程执行仍需独立控制。
打开全尺寸图: 连接配置与工具使用分别进行权限检查。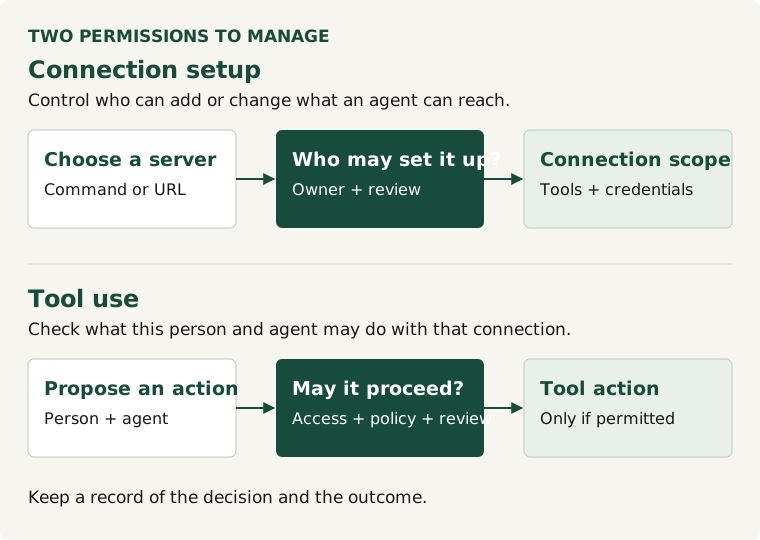
审核连接配置时,可以沿用 API 审核中的问题:谁可以调用它、能访问哪些系统和资源、如何审核变更。配置连接和使用工具的权限需要分别检查。
对于安全、IT 和平台团队,可以先围绕以下三个问题开展审核:
- 谁可以添加或修改 MCP 连接?
- 哪些智能体操作需要由请求者之外的人审批?
- 团队可以查看哪些工具调用,又会留下哪些记录?
IT 和平台团队可以在启用连接前,与安全团队共同检查这些问题;当服务器、凭据权限范围或可用工具发生变化时,再次审查。
将审核工作与 ISO/IEC 42001 相衔接
ISO/IEC 42001 规定了 AI 管理体系的要求。对于准备落实该标准的团队,记录 MCP 连接、负责人、访问权限以及变更审核流程,是一个可行的起点。这份记录还需与更广泛的 AI 风险、策略和责任归属工作相结合。
Durin 帮助团队治理经其网关转发的 MCP 请求。团队可以设置访问规则,要求由另一人审核拟议的变更,并查看工具调用记录。直接访问与本地进程执行的控制,仍属于整体安全计划。